To Chińczycy wyłączyli GitHuba?
1 kwietnia 2015, 09:17Ślady wielkiego ataku DDoS, w wyniku którego serwis GitHub był wyłączony przez ponad 5 dni, prowadzą do Chin. Do takiego wniosku doszli niezależnie od siebie specjaliści z dwóch organizacji. Celem ataku były dwie konkretne witryny – antycenzorska GreatFire.org oraz mirror chińskiego wydania The New York Timesa. Ucierpiała jednak cała sieć GitHuba.
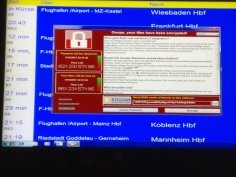
Po wielkim ataku Microsoft krytykuje NSA i CIA
15 maja 2017, 09:03Dwa dni po ataku na 200 000 komputerów, który wykonano za pomocą narzędzi opracowanych na podstawie robaka stworzonego przez NSA (National Security Agency), przedstawiciel Microsoft skrytykował działania rządowych agencji wywiadowczych
Dziury Meltdown i Spectre pozostaną z nami przez lata
5 stycznia 2018, 11:48Google poinformowało, że jego badacze pracujący w ramach Project Zero już przed kilku miesiącami odkryli głośne ostatnio dziury w procesorach i poinformowali o nich producentów chipów. Luka Meltdown występuje w układach Intela i ARM, a Spectre jest obecna w kościach wszystkich producentów.
Hakerzy mogą spowodować w mieście olbrzymie korki
7 marca 2018, 12:45Pięciu naukowców z University of Michigan przeprowadziło udany atak na prototypowy inteligentny system świateł drogowych, który od 2016 roku jest testowany przez amerykański Departament Transportu.
RAMpage zagraża urządzeniom z Androidem
2 lipca 2018, 11:28Niemal wszystkie urządzenia z Androidem sprzedane po roku 2012 są podatne na atak RAMpage. To odmiana znanego od co najmniej 3 lat ataku Rowhammer. Atak pozwala napastnikowi na przejęcie całkowitej kontroli nad urządzeniem ofiary.Rowhammer wykorzystuje fakt, że współczesne układy pamięci są bardzo gęsto upakowane
Dziury w programach antywirusowych
31 maja 2007, 13:24F-Secure, znany producent oprogramowania antywirusowego, ostrzega przed poważnymi dziurami w swoich własnych produktach. Luki pozwalają atakującemu na doprowadzenie do błędu przepełnienia bufora i uruchomienie szkodliwego kodu lub przeprowadzenie ataku typu DoS.
Microsoft załata krytyczną dziurę w IE
8 września 2014, 06:43Microsoft przygotował na jutro cztery biuletyny bezpieczeństwa. Poprawią one błędy w Windows, Internet Explorerze, .NET Framework i Lync.
NSA i Microsoft ostrzegają przed dziurą w Windows
10 czerwca 2019, 12:29Amerykańska NSA (Narodowa Agencja Bezpieczeństwa) dołączyła do Microsoftu zachęcając użytkowników systemu Windows, by pilnie zaktualizowali swój system operacyjny. W Remote Desktop Services for Windows odkryto bowiem dziurę, która podobna jest do luki, którą w 2017 roku wykorzystało ransomware WannaCry, powodując wielomiliardowe straty na całym świecie.
Anonimowi -słabi i źle zorganizowani
20 grudnia 2010, 11:55Atak Anonimowych, którzy stanęli w obronie Wikileaks, był bez znaczenia. Wbrew temu, co można było wywnioskować czytając prasę, był on niezwykle słaby i nie przysporzył nikomu większych kłopotów.
Złamanie SHA-1 tańsze niż sądzono
9 października 2015, 10:53Szeroko używana funkcja skrótu SHA-1 ma odejść do lamusa w 2017 roku. Jednak niewykluczone, że stanie się to wcześniej, gdyż udowodniono, iż atak na tę funkcję jest tańszy, niż dotychczas sądzono. Grupa ekspertów wykazała, że wystarczy wydać 75 000 USD na wynajęcie odpowiednich mocy obliczeniowych w chmurze, by poznać treści zabezpieczone za pomocą SHA-1